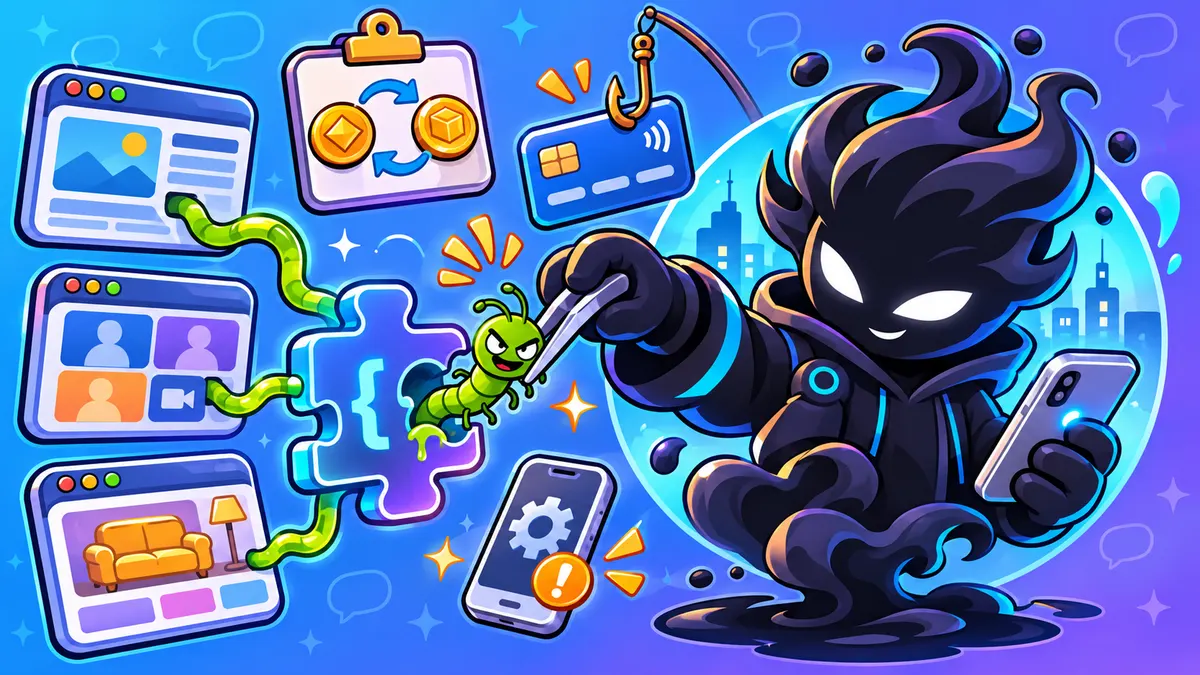
Хакеры нашли уязвимость в Optimizely, популярном сервисе для A/B-тестов, и через него подложили вредоносный скрипт на сайты его клиентов. Среди заражённых оказались Zoom, BBC, CNN, IKEA и банк HSBC. Скрипт подменял адреса криптокошельков, читал данные карт и пытался взломать старые iPhone. Разбираем, что произошло и что стоит проверить.
Что случилось
Optimizely помогает компаниям проверять, какая версия страницы работает лучше: сервис подгружает на сайт свой скрипт. Злоумышленники воспользовались уязвимостью в его системе и встроили вредоносный код в этот скрипт. В итоге код загружался у посетителей вполне легальных сайтов.
По данным Reuters, которые пересказывают «Код» и РБК, заражённый код нашли на ресурсах 178 организаций. Компания Report URI, которая следит за скриптами на сайтах, насчитала 188 вредоносных скриптов (BNO News). Среди пострадавших называют:
- Zoom, Salesforce и Equifax;
- BBC и CNN;
- IKEA;
- банк HSBC и производителя криптокошельков Ledger.
Первый заражённый скрипт заметили на сайте BBC утром 16 ноября по московскому времени.
Что делал вредоносный скрипт
Подменял адреса кошельков
Когда человек копировал адрес криптокошелька, скрипт незаметно ставил на его место адрес злоумышленников. Перевод уходил не туда, а вернуть криптовалюту почти невозможно.
Читал данные карт
Если на странице была форма оплаты, код считывал номер карты и другие данные прямо во время ввода.
Атаковал старые iPhone и iPad
На устройствах с устаревшими версиями iOS скрипт пытался запустить эксплойты, которые захватывают устройство без каких-либо действий владельца. На обновлённых устройствах эти уязвимости уже закрыты.
Как отреагировали компании
- Optimizely заявила, что закрыла уязвимость и удалила опасные скрипты.
- Salesforce временно отключила скомпрометированный сервис на время расследования («Код»).
- Сколько людей пострадало и сколько денег украдено, пока неизвестно.
Почему это опасно даже на известных сайтах
Это атака на цепочку поставок: взламывают один сервис, которому доверяют сотни компаний, и вредоносный код сам расходится по их сайтам. Адрес в браузере при этом настоящий, замок в адресной строке на месте, поэтому привычные признаки фишинга не помогают. Защита здесь в обновлениях и в привычке перепроверять всё важное.
Что сделать прямо сейчас
- Обновите iPhone и iPad. Настройки → Основные → Обновление ПО. Если устройство уже не получает обновлений, не открывайте на нём банк и криптокошельки.
- Проверьте недавние криптопереводы. Сверьте адрес получателя с тем, что вы собирались вставить. В будущем проверяйте хотя бы первые и последние символы адреса перед отправкой.
- Посмотрите выписку по карте. Если в эти дни платили на сайтах из списка, проверьте списания и при сомнениях перевыпустите карту.
- Включите уведомления об операциях, чтобы сразу видеть подозрительные платежи.
- Для оплаты в интернете заведите отдельную карту с небольшим лимитом.
Коротко
- Через уязвимость в Optimizely хакеры подложили скрипт на сайты 178 организаций.
- Среди них Zoom, BBC, CNN, IKEA, HSBC и Ledger.
- Скрипт подменял адреса криптокошельков, читал данные карт и атаковал старые iPhone.
- Optimizely закрыла уязвимость, число пострадавших неизвестно.
- Обновите устройства, проверьте переводы и выписку по карте.
Подменённый скрипт на сайте никакой VPN не остановит, но защищённое соединение убирает ещё одно слабое место: в Теньке трафик зашифрован даже в чужом Wi-Fi. Открыть бот, а вопросы задавайте в поддержке.