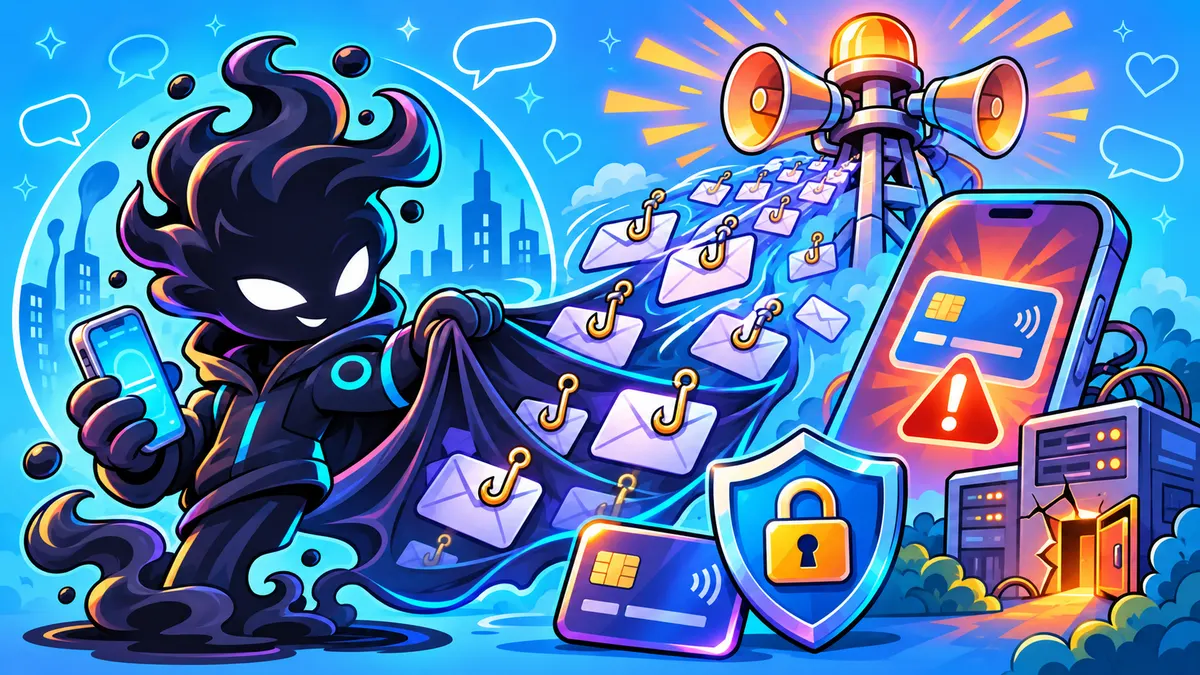
В Японии взломали SpeeCAN RAIDEN, сервис экстренных оповещений, которым пользуются мэрии, пожарные службы, школы и компании. 13 октября за шесть часов через него ушло 1 423 428 фишинговых писем. Разбираем, как это получилось и какой вывод сделать для себя, даже если вы живёте далеко от Японии.
Что произошло
Сервис разрабатывает и обслуживает японская компания Arcadia. По её данным, попытки проникнуть в систему начались 11 октября, а 13 октября злоумышленники за шесть часов разослали через неё больше 1,4 миллиона писем. Признаки вторжения нашли и в двух соседних сервисах компании, NET119 и 119RAIDEN. Подробный разбор опубликовал SecurityLab, ту же цифру писем приводят японские ИБ-издания.
Письма притворялись уведомлениями от компаний, которые выпускают банковские карты, и просили «проверить подозрительную операцию». Жалобы жителей подтвердила, например, мэрия города Сасебо.
Как взломщики попали внутрь
Arcadia описала цепочку довольно подробно:
- через ошибку в обработке путей на сервере вложений злоумышленники читали файлы, к которым не должны были иметь доступа;
- в одном из конфигурационных файлов нашёлся секретный ключ для внутреннего обмена данными, с ним они перебирали учётные записи;
- первую дыру закрыли 12 октября, но к тому времени в системе уже оставался чёрный ход, через который и ушла рассылка 13-го;
- 22–23 октября последовала новая волна: в ход пошли ранее украденная учётная запись и подобранный пароль.
Компания пишет, что до 3,1 млн адресов почты могли утечь, но масштаб утечки пока не подтверждён. При этом не меньше 869 тысяч писем ушли на адреса, которых в базе Arcadia не было: похоже, у злоумышленников были и свои списки получателей.
Что сделала компания
- закрыла найденные уязвимости (последнюю 23 октября);
- добавила двухэтапный вход;
- заказала независимый аудит;
- сообщила в полицию и регуляторам, расследование утечки продолжается.
Почему это касается и нас
Самое неприятное в этой истории то, что письмо пришло с адреса, которому люди привыкли доверять. Обычно советуют проверять отправителя, а здесь отправитель был настоящим. Это происходит не только в Японии: взламывают рассылки магазинов, школьные чаты, корпоративную почту.
Так что правило простое: доверяйте каналу, которым пользуетесь сами, а ссылкам в письме не доверяйте, даже если адрес знакомый.
Что делать, если пришло письмо о «подозрительной операции»
- Не переходите по ссылке из письма и не отвечайте на него.
- Откройте приложение банка сами, с главного экрана телефона, и посмотрите историю операций.
- Если сомневаетесь, позвоните по номеру с обратной стороны карты, а не по номеру из письма.
- Никому не называйте коды из SMS и пуш-уведомлений, даже «сотруднику банка».
- Если уже ввели данные карты на чужом сайте, сразу заблокируйте карту в приложении и позвоните в банк.
Если вы администратор сервиса рассылок
- не храните секретные ключи в конфигурационных файлах, доступных с веб-сервера;
- после закрытия уязвимости проверяйте систему на оставленные чёрные ходы;
- включите двухэтапный вход для всех учётных записей с правом рассылки.
Коротко
- 13 октября через японский сервис экстренных оповещений SpeeCAN RAIDEN ушло 1 423 428 фишинговых писем за шесть часов.
- Письма притворялись уведомлениями банков о подозрительной операции по карте.
- Взломщики прошли через ошибку на сервере вложений и оставили чёрный ход.
- Утечка до 3,1 млн адресов возможна, но не подтверждена.
- Про операции по карте узнавайте только в приложении банка или по номеру на карте.
Если часто сидите в чужом Wi-Fi, в кафе или на вокзале, подключите Тенёк: трафик будет зашифрован. Вопросы можно задать в поддержке.