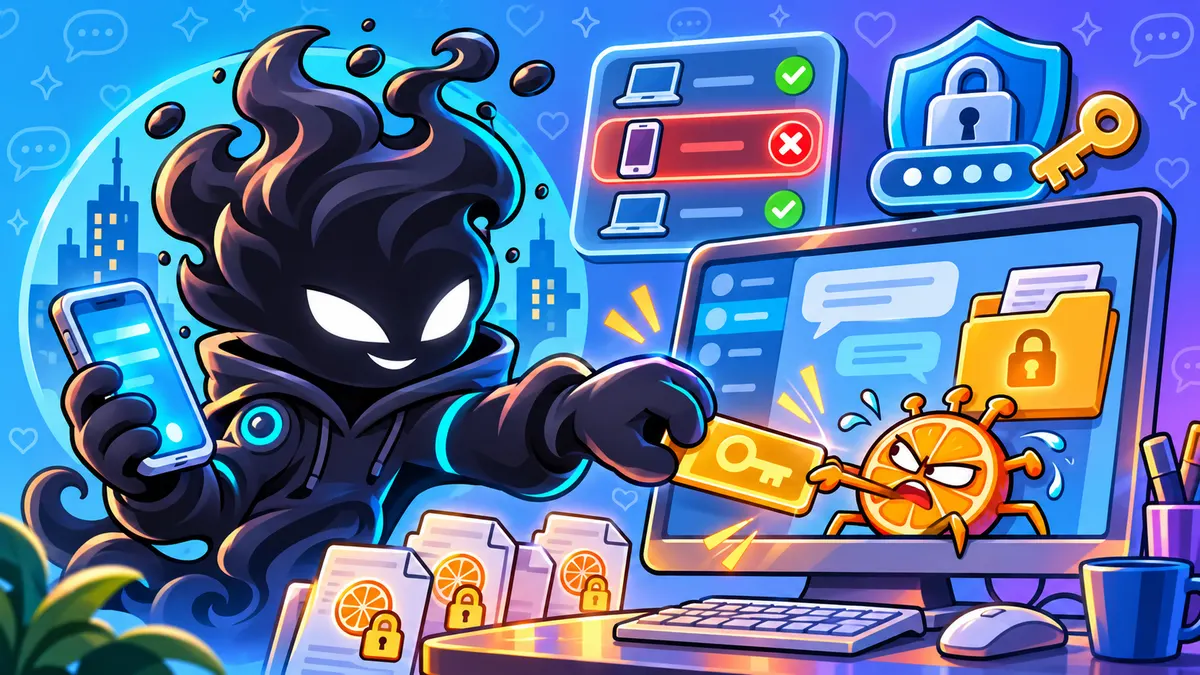
«Лаборатория Касперского» описала новую группу вымогателей Citrus. Она атакует российские компании, шифрует их компьютеры и перед этим забирает данные мессенджеров, включая папку Telegram Desktop с ключами входа в аккаунт. Разбираем, как устроена атака и что проверить в своём Telegram, если он стоит на рабочем компьютере.
Что известно о группе Citrus
По данным SecurityLab, который пересказывает исследование «Лаборатории Касперского», Citrus нападает в основном на компании из финансового сектора, сельского хозяйства и розничной торговли. Расшифровать файлы без ключа преступников пока невозможно. Жертве дают 72 часа, чтобы выйти на связь, и угрожают опубликовать украденное.
Исследователи предполагают, что шифровальщик Sn00py, которым пользуется группа, сдают в аренду другим преступникам. А по поясняющим комментариям в скриптах решили, что атакующим помогала нейросеть.
Как они попадают в сеть
- Чужая учётная запись. Всё начинается с украденного логина подрядчика, причём с очень скромными правами.
- Удалённый вход. Через корпоративный VPN или открытый в интернет удалённый рабочий стол злоумышленники попадают внутрь.
- Расширение прав. Дальше пробуют уязвимости Windows и ошибки в настройке серверов «1С».
- Маскировка. Связь со своими серверами прячут так, чтобы она выглядела как обычный трафик к сервисам Яндекса, ставят AnyDesk для удалённого управления и подчищают за собой журналы.
- Шифрование. Sn00py запускают через групповые политики Windows, то есть через штатный механизм, которым компания управляет своими компьютерами.
При чём тут Telegram
Перед шифрованием Citrus собирает с компьютеров содержимое папки tdata. Это папка Telegram Desktop, где хранятся ключи авторизации, то есть уже выполненный вход в аккаунт. Злоумышленники упаковывают её в архив и выгружают наружу. Тот же факт приводит и GBHackers со ссылкой на отчёт Securelist.
Получив такую папку, посторонний может открыть ваш Telegram на своём компьютере без кода из SMS. Поэтому утечка tdata опаснее, чем кажется: дело уже не в одном рабочем компьютере, а во всей переписке.
Что проверить в своём Telegram
Активные сеансы
- Откройте в Telegram «Настройки» → «Устройства».
- Посмотрите список: модель, город, время последней активности.
- Всё, что вы не узнаёте, завершите. Если сомневаетесь, нажмите «Завершить все другие сеансы» и войдите заново там, где нужно.
- Там же включите автоматическое завершение сеансов, которые долго не используются.
Облачный пароль
Включите двухэтапную проверку: «Настройки» → «Конфиденциальность» → «Облачный пароль». Тогда для входа на новом устройстве одного кода из SMS не хватит.
Код-пароль на компьютере
В Telegram Desktop можно поставить локальный код-пароль, без которого приложение на этом компьютере не откроется. Это удобно, если за компьютером работают не только вы.
Если вы отвечаете за компьютеры в компании
- ограничьте доступ подрядчиков и включите двухфакторную аутентификацию для VPN и удалённого рабочего стола;
- не держите удалённый рабочий стол открытым в интернет и вовремя ставьте обновления Windows и «1С»;
- следите за изменениями групповых политик и неожиданной установкой программ для удалённого доступа;
- храните резервные копии отдельно от основной сети, чтобы шифровальщик до них не дотянулся.
Коротко
- Citrus атакует российские компании и шифрует их сети, расшифровки без ключа пока нет.
- Вход начинается с украденной учётки подрядчика.
- Перед шифрованием группа забирает папку tdata с ключами входа в Telegram Desktop.
- Проверьте «Настройки» → «Устройства» и завершите незнакомые сеансы.
- Включите облачный пароль и код-пароль в Telegram Desktop.
Тенёк помогает держать соединение защищённым, когда вы работаете из кафе, коворкинга или гостиницы. Загляните в бот Тенька, а с вопросами приходите в поддержку.